Author Archives: XXL-MAN
Auditando que es gerundio: El router que hacia puenting.
Que las empresas invierten poco o nada en su seguridad informática, es un hecho. Al igual que como muchos sabréis, en hacer copias de seguridad de los datos, por muy importantes que estos sean, la mayoría de la gente se piensa que los discos duros son eternos y luego las pérdidas de datos son inevitables.
Debo decir que me siento tentado de hacer un mini-tutorial básico acerca de aquellas mínimas nociones que debemos tener a la hora de tener nuestra wifi activada. Pero nunca o casi nunca, ésto ocurre y la mayoría de los routers (con buena parte de culpa del sudamericano que nos dice «reinisió la pesé?» y después nos pide que restauremos el wifi a valores de fábrica) todavía se mantienen con la configuración inicial, lo cual es muy muy peligroso.
Con cierta asiduidad, la gente me consulta si alguien puede usar su wifi o qué deberia hacer para que ésto no ocurra. En casi ningún caso, esta gente está preocupada porque al tener acceso a su wifi, lo tiene también a su red: ordenadores, tablets, móviles ¿nadie piensa en esto? Cualquiera ciber-delincuente que se conecte a nuestra red tiene ya una puerta abierta para entrar al resto de nuestros dispositivos.
Y como muestra, esta mañana en una empresa de tamaño pequeño, tras usar distintos operadores de internet, disponían aún de 6 (si, 6) routers enchufados al switch del servidor. Y sí, todos con sus SSID/contraseñas por defecto, de manera que no había una sola puerta abierta, eran 6 nada menos. Y para más inri, la más reciente, la única operativa (de jazztel), colgando cual longaniza haciendo puenting frente al switch.

Respuesta al «Campofrío-Gate»
Aunque han tardado algo más de lo que esperaba, debo decir que desde el grupo campofrío me han respondido para agradecerme la advertencia sobre el problema de seguridad en su servidor (que además disculpan diciendo que era un foro privado de accionistas….). Me da que no se dan cuenta de la magnitud del problema si alguien tiene acceso completo a la base de datos como root, pero bueno, espero que tomen medidas.
Os dejo captura :
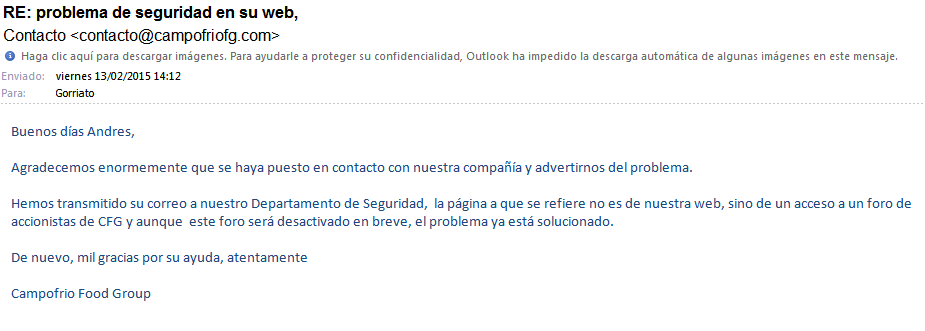
Hacking con buscadores (nivel noob) : Colándome en CAMPOFRIO
La verdad es que me arrepiento de no haber dedicado más tiempo a estudiar seguridad informática. Es un campo apasionante. Y además, muy al alcance de cualquiera….Pero nunca es tarde ¿no?
De hecho, me encontraba en el ordenador de mi amigo TROY, que además es policía (algo que ya le he comentado alguna vez que proclama demasiado, por eso lo menciono sin más que su nick) via TEAMVIEWER, cuando después de hacer de «amigo informático» optimizando algunos recursos de su sistema: index server, restaurar sistema, etc… Le comenté que estaba dándole duro al tema de la seguridad informática en el que me ha iniciado ese gran profesional y mejor persona que es CHEMA ALONSO, al que tengo la suerte de tener por amigo.
Bueno, pues desde su propio ordenador y viendo que el tema le fascinaba, ya que además tenia un espectador y sabía que me iba a decir «tío a ver que haces que soy policía!!!» pues le enseñe las múltiples facilidades que da a un hacker el uso de sólamente google.
Que conste que dejo claro que esto es de muy bajo nivel, pero aún asi, di en unos segundos con el servidor de una gran compañía, totalmente abierto, con total acceso y con un grave riesgo de intrusión.
Para el que lea esto y no esté muy versado, básicamente google se dedica a indexar todo el contenido de la red. Por tanto, todo el contenido del server es examinado por los buscadores como google, dejando ver muchas veces cosas que no deberían estar a la luz: archivos de passwords sin encriptar o con encriptados fácilmente descifrables, volcados de la base de datos, e-mails y/o direcciones personales (incluso con contenido que podrían facilitar mucho un ataque de ingeniería social) y un largo etc …. La fuente de recursos es casi infinita.
En este caso, probé con XAMPP. XAMPP es una suite que permite fácilmente poner operativo todos los recursos de una web: WEB con MySQL, PHP y Perl. Fácil y rápido, y «demasiado» cómodo. Con frecuencia cuando se usa algún software de este tipo, después no se toman las medidas correctas a posteriori, cumpliendo una regla de oro de la seguridad informática: LO FÁCIL NUNCA ES SEGURO.
Una vez instalado XAMPP habría que acceder a su panel de control y limitar el acceso desde internet y establecer contraseñas de seguridad. Así que desde el ordenador de mi amigo TROY de paso a su vista realicé una búsqueda de sitios con dominio .ES (site:.es) que tuvieran XAMPP instalado, donde en la url se incluya «security» (ya que la url es localhost/security/index.php) y si no se ha configurado correctamente, phpadmin muestra un mensaje de alerta donde dice «php is free accesible by the network» donde pone claramente que es INSECURE.
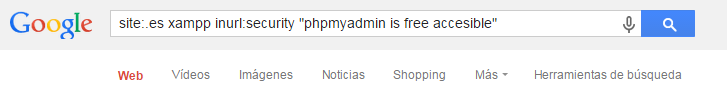
Bueno pues después de comprobar que los señores de CAMPOFRÍO invierten poco o nada en su seguridad informática, realice la captura correspondiente. Cualquier ciberdelincuente con ese tipo de acceso libre, podría no solo acceder a toda la red, si no además asegurarse privilegios de administrador para futuros ataques, robo de información, suplantación de identidad, monitorizar el tráfico de la red, en fin, todo un abanico de ciber-delitos.
Aqui la captura que lo demuestra : CAPTURA
Visto esto, como digo, en unos segundos, solo quedaba recoger las alabanzas de mi colega el policía entre su admiración y un poco de canguelo, y escribirles a los señores de campofrío un email informándoles del grave problema de seguridad que presentaba su servidor «SECURE» (LOL). Ni que decir tiene que he esperado hasta que este problema se ha resuelto aunque no he indagado si presentan otras deficiencias, tras 48 horas. Eso sí, ni un triste gracias ….No costaba mucho ¿no?
En fin, si algun noob como yo, ha encontrado útil este artículo, le recomiendo encarecidamente el libro HACKING CON BUSCADORES DE 0xWord de ese gran hacker que es ENRIQUE RANDO, y por el que doy las gracias a Chema que me lo ha regalado. Os aplaudiría hasta que me sangraran las manos.
Andrés Naranjo «XXL-MAN».
Vuelve THE PIRATE BAY !!!
thepiratebay.se está plenamente operativo y los internautas ya suben y descargan ‘torrents’, de igual forma que antes del cierre de servidores por parte de la policía. En The Torrent Freak afirman que la pérdida de información ha sido mínima. El sitio está actualmente dirigido por una organización no lucrativa registrada en las Seychelles.
Hollywood quiere poner coto de una vez por todas a las descargas. O bien presionan para generar legislación como la española o provocan que sea difícil acceder a contenido. Así, los propios fundadores de The Pirate Bay tienen problemas. Se trata de Peter Sunde (puesto el libertad hace mes y medio), alias ‘brokep’; Fredrik Neij, alias ‘TiAMO’ (detenido en Tailandia el mes pasado); Gottfrid Svartholm Warg, alias ‘Anakata’ (detenido en 2012 en Camboya); y Carl Lundström (condenado en 2009 por dar alojamiento a la web)
FUENTE: The Torrent Freak
MEJORAR EL PING EN JUEGOS ONLINE MOVISTAR FIBRA 100MB
Ante todo dar las gracias al usuario JoseFco que en el foro de movistar llamó mi atención en este punto.
SI REINICIAIS EL ROUTER Y LA ONT VARIAS VECES, CONSEGUIREIS UN NODO CON EL MEJOR PING. Quizá a la primera, o quizá a la 5ª. Pero es necesario si quereis tener una salida óptima al extranjero.
En serio, si no lo creo no lo veo, pero es un hecho:
Pruebas hechas desde el HLSW, con 5 servers de valve, y sin tocar nada, ningún servicio abierto excepto el TS. Mirad el cambio ostensible en los 2 primeros servers. (el valor detrás del Ø es la media)
CAPTURA 1: (Primer intento) http://gyazo.com/c1e83a7bb97ee09b18847ad24f713cad

CAPTURA 2: (Todo igual) http://gyazo.com/2fa575d7e6220c83604b2004d70c5c64

CAPTURA 3: (wtf ????) http://gyazo.com/a791bd7243725cfbf6aa740cba2dc51c

edit: Estas son las ip’s en el mismo orden donde he hecho las pruebas:
146.66.158.90:27025 Counter-Strike: Global Offensive
146.66.159.191:27016 Counter-Strike: Global Offensive
146.66.158.140:27034 Counter-Strike: Global Offensive
146.66.158.133:27052 Counter-Strike: Global Offensive
146.66.159.155:27018 Counter-Strike: Global Offensive
Y por si quereis una mas: 146.66.159.141:27015 Counter-Strike: Global Offensive
Comparativa Fibra Óptica para CSGO : MOVISTAR – ONO – JAZZTEL
La verdad es que no he encontrado mucha info al respecto, si la hay, está demasiado difusa. Así que no costaba nada, ahora que ya tengo todos los datos el recopilarlos aquí en unos pocos renglones.
Nuestro problema principal en el Match-Making de Counter-Strike global offensive es que los servidores están a tomar por culo. Punto. Luxemburgo está demasiado lejos como para tener una buena experiencia de juego y más en servidores 64-tick.
Así que os dejo datos de las medias de cada línea. Estos datos serán mas o menos iguales para todos los peninsulares, y un pelín mas altos fuera de la península, pero servirán de referencia. Están obtenidos a partir de tracerts a las IP, aunque cada servidor dentro de esa IP suba un poco la misma. Podeis poner ping en consola y os dará 1 solo valor de ping, pero la media de los mismos sería la correcta.
Por si alguien no lo sabe, el ancho de banda es indiferente, o sea que ya tengas 25 mb o 200, no afecta a estos datos.
MOVISTAR FIBRA: Media 45ms -> Captura
ONO FIBRA: Media 44ms -> Captura
JAZZTEL FIBRA: Media 57ms -> Log : http://pastebin.com/RrnyrTbW
Como reflexión, lo que deberíamos hacer es no gastar un puto duro en skins (ni gastar ni vender ni cambiar, de cada transacción un 15%) durante un par de meses en el sur de europa, ya veríamos si valve ponia unos cuantos servers por aquí ….
Two Worlds Epic Edition – Gratis en DLH.net para STEAM
Más jueguitos gratis. En DLH.net siguen ofreciendo cositas. De hecho, los que no lo hayais hecho en su día, teneis tambien disponibles aún los otros 6 juegos que se regalaron, que ya fueron anunciados en este otro artículo.

Ramoncín en «Clásicos de Internet»
Hace unos días que no actualizo. La verdad que no me gusta, pero ando enfrascado en un proyecto bastante esperanzador que espero que salga bien. Además, desde mañana, dispondré de la añorada fibra de 100mb de Telefónica, a la que dedicaré un REVIEW.
Mientras os dejo algo y alguien que por desgracia (sobre todo para él) se ha convertido en un fenómeno en internet. Al rey del pollo frito se le ocurrió versionar a Nirvana, después explicar lo ocurrido, y lo demás, como suele decirse, ya es historia….
THEME HOSPITAL (Gratis) y SIMS 4 (GameTime) en Origin
No hay nada mejor para empezar la semana que unos jueguitos gratis para amenizar lo que queda hasta el viernes. En Origin, nos la felicitan con un clasicazo entre los estrategias de humor: THEME HOSPITAL, de forma totalmente gratuíta en la sección «INVITA LA CASA».
Y por si no fuera poco, nos dan en «GAME TIME» el SIMS 4, del que podemos disfrutar por 48h una vez activado, lo que significa que podemos agregarlo y jugarlo algún finde de estos.
Eso es todo, feliz lunes!


Chollo: CALL OF DUTY GHOSTS (PC) Ed. «Free Fall» 11.95€
Buenas gente, ¿como va ese finde? Si aún teneis un rato para acercaros a un Game, podéis encontrar la ed. física de CALL OF DUTY GHOSTS (PC) llamada «Free Fall», que activa la versión PREORDER en STEAM, o sea, incluye clave.
Esta versión preorder da acceso a 3 DLC’S como podeis ver en esta imagen.
La compra también puede hacerse online, con el sistema «recoger en tienda».
ENLACE: http://www.game.es/Product/Default.aspx?SKU=092081
