UN ROBO CRYPTO DE FUERTE IMPLICACIÓN DE CADENA DE SUMINISTRO HARDWARE
Ledger y CryptoBilis: ¿puede una wallet auténtica esconder un hack espía?
Una wallet puede contener un chip de seguridad auténtico y, aun así, haber recibido una modificación física peligrosa. Esa es la pregunta que vuelve urgente el caso CryptoBilis: qué comprueba exactamente la autenticidad de un dispositivo y qué queda fuera de esa comprobación.
Ledger investiga pérdidas de fondos denunciadas por compradores de este distribuidor del sudeste asiático. Paralelamente, investigadores han documentado implantes físicos en Ledger Nano X. Ambas noticias son relevantes, pero su relación causal todavía no está demostrada públicamente para este incidente.

La alerta que sí está documentada
El aviso de Ledger del 9 de octubre pide a CryptoBilis suspender las ventas y los envíos mientras se investiga. Para quienes compraron allí durante los 90 días anteriores al aviso, recomienda no iniciar la configuración si todavía no lo han hecho. A quienes ya configuraron el dispositivo les plantea trasladar los activos a otro dispositivo con una nueva frase de recuperación.
La publicación de Ledger Support está enlazada al final y su contenido ha sido reproducido por The Block y otros medios. Ledger también declaró a Cointelegraph que no había indicios de compromiso de su infraestructura y que no había recibido informes relativos a dispositivos comprados directamente a la compañía. Es la posición comunicada por el fabricante, con la investigación aún abierta. [1][2][3]
Los 86 millones son una estimación, no un balance definitivo
The Block recoge estimaciones de investigadores de más de 72 millones y de más de 86 millones de dólares. El propio medio señala que el total no estaba confirmado.
Una actualización de Bitquery consultada para este artículo eleva su recuento a 93,2 millones de dólares y 315 wallets en seis redes. Son cifras atribuidas a ese análisis, no una auditoría realizada por este blog ni un balance oficial cerrado. Tampoco debe equipararse automáticamente el número de wallets al de personas afectadas. [2][4]
El importe puede cambiar con nuevas atribuciones, precios y revisiones. Para informar con rigor, debe acompañarse siempre de fuente y fecha.
El límite del «Genuine Check»
La documentación de Ledger Donjon explica que la comprobación de autenticidad verifica el Secure Element. También reconoce expresamente que puede no detectar modificaciones físicas no autorizadas, como implantes espía, si el chip original permanece intacto. [5]
Esto obliga a corregir una frase del relato viral: añadir una placa dentro del dispositivo sí es manipulación del hardware. Lo que podría permanecer intacto es el componente que responde a la prueba criptográfica.
Joe Grand documenta en su web el análisis de un implante real encontrado en un Nano X. Sus materiales estaban revisados en mayo de 2026: la existencia de este tipo de ataque no depende únicamente de la captura que circula ahora. [6]
Tibane Labs describe placas que interceptan la información enviada a la pantalla para capturar las palabras de recuperación y transmitirlas mediante conectividad móvil. Sin embargo, el laboratorio declara que no ha examinado ningún dispositivo vendido por CryptoBilis y que no dispone de pruebas que vinculen sus ejemplares con ese distribuidor. El mecanismo está documentado; su atribución a este incidente sigue pendiente. [7]
El cambio de propietarios y lo que realmente dice el NDA
En una declaración reproducida por Tibane Labs, los antiguos cofundadores sitúan su salida operativa en marzo de 2026. Alegan un acuerdo que aplazaba el anuncio público hasta mediados de octubre, pero afirman que los proveedores ya habían sido notificados. Esa es su versión, no una verificación independiente de las comunicaciones. [7]
Por tanto, afirmar que «no avisaron a sus socios por el NDA» no está sustentado por esa declaración. La captura tampoco permite autenticar el contrato, conocer sus cláusulas o demostrar encubrimiento.
No he encontrado evidencia verificable suficiente para atribuir la operación a Corea del Norte ni para afirmar que un comprador concreto instaló los módulos. Una nacionalidad, un domicilio o un cambio societario no identifican por sí solos al autor de un delito.
Tampoco hay base en las fuentes consultadas para extender automáticamente este incidente a los dispositivos Trezor o OneKey por compartir distribuidor.
Qué hacer si compraste en CryptoBilis
La recomendación específica de Ledger se dirige a las compras realizadas durante los 90 días anteriores a su aviso; no convierte automáticamente en seguras todas las compras anteriores.
- Si no has configurado el dispositivo, sigue la indicación de no hacerlo y consulta el soporte oficial.
- Si ya lo utilizas, revisa con soporte la migración a un dispositivo de procedencia fiable y una frase de recuperación nueva.
- Si una frase está comprometida, restaurarla en otro dispositivo no le devuelve el secreto. La migración requiere nuevas direcciones derivadas de una frase nueva y transferencias verificadas.
- Nunca entregues las palabras de recuperación a alguien que se presente como soporte. Conserva facturas, embalajes e identificadores de transacciones si denuncias pérdidas.
Cambiar el PIN o actualizar el firmware no revoca una frase que otra persona ya conoce. [1][5][8]
La pregunta que deben responder los fabricantes
La investigación debe aclarar qué dispositivos están afectados, cómo se produjo el acceso y qué controles fallaron. También importa qué ocurre con una autorización de distribución cuando cambia el control de la empresa.
La autenticación criptográfica protege una parte concreta del sistema. La trazabilidad del producto, sus componentes físicos y la comunicación de incidentes completan esa protección. El caso exige respuestas sobre todas ellas, con pruebas y sin convertir sospechas en culpables.
Fuentes y alcance de la comprobación
- Ledger Support: aviso del 9 de octubre.
- The Block: investigación y estimaciones iniciales de pérdidas.
- Cointelegraph, reproducido en TradingView: declaraciones de Ledger.
- Bitquery: investigación de movimientos en blockchain. Recuento consultado: 93,2 millones de dólares y 315 wallets.
- Ledger Donjon: alcance y limitaciones de la comprobación de autenticidad.
- Grand Idea Studio / Joe Grand: análisis de un implante real en Nano X.
- Tibane Labs: ejemplares examinados, límites de la atribución y declaración de los antiguos cofundadores.
- Soporte oficial de Ledger.
Nota XXL: se consultaron páginas accesibles y contenido indexado por el buscador. No se inspeccionó hardware, no se auditó el registro societario ni se recalcularon transacciones. Las declaraciones de partes y las estimaciones mantienen esa atribución. Caso en evolución. Permanezcan en sintonía
Por @TheXXLMAN · Información contrastada a 10 de octubre de 2026
CUANDO FALLAS 99 VECES PERO ACIERTAS LA Nº100
Esta es la historia de Sarah Moore, la emprendedora que compró una fábrica de cartones de huevos sin tener dinero, experiencia ni contactos.
Y lo hizo tras recibir el rechazo de más de 100 bancos.

Automatizar o ser automatizado. Lo que la IA se llevó…
En mi DataCenterXXL la mañana no empieza con un tertuliano gritando “la IA nos va a sustituir”. Empieza a las 07:30, hora del paraíso andaluz, con el informe de buenos días de SOCXXL en el Telegram.
Mis Sitios públicos y Backups. Pods de K3s e info de IT. Túneles, e info de red. SENCTINEL e inteligencia. SecurizerXXL sobre activos de cliente. y Muchos, muchos Bots….. Si algo está en rojo, el café espera. Si está en verde, también espera: verde no significa inteligente. Significa que anoche no se rompió.

Saltan las alarmas : El Decreto de Meloni de reconocimiento facial con IA
La ministra italiana, Giorgia Meloni, aprobó un decreto que adapta la ley italiana a la Ley de IA, permitiendo el uso policial de reconocimiento facial en eventos públicos. Expertos y organizaciones de derechos civiles expresan su preocupación por la opacidad y las posibles implicaciones autoritarias de esta tecnología.
El gobierno italiano ha implementado una de las regulaciones más ambiciosas de Europa para el uso policial de tecnologías de reconocimiento facial. Aunque España aún no posee legislación específica en este ámbito, la Ley de IA de la UE proporciona un marco regulatorio que clasifica los sistemas de IA por niveles de riesgo.
El decreto italiano distingue dos usos: identificación en tiempo real y identificación a posteriori. Las organizaciones de derechos civiles, como Immanence, critican la opacidad sobre los criterios de entrenamiento y los procedimientos de eliminación de imágenes, así como la falta de control externo.
Los expertos en control biométrico, como Fabio Chiusi, coinciden en que la implementación de esta tecnología crea una infraestructura de vigilancia omnipresente y preocupa la ausencia de controles adecuados. La periodista Laura Carrer destaca la normalización de una vigilancia que antes no existía y la falta de control externo.
El análisis también incluye la preocupación por el uso de datos biométricos para identificar y multar asistentes a manifestaciones y la posibilidad de que las leyes nacionales se utilicen para eludir las prohibiciones y expandir los sistemas biométricos de vigilancia masiva.
El Instituto Xnet señala que España tiene todas las opciones abiertas y puede replicar los usos italianos o adoptar normas más estrictas. La Ley de IA no obliga a España a reproducir la interpretación más permisiva del reglamento, dejando espacio para decisiones nacionales.
Vía: El País : ver noticia

🚀 CUANDO LIDL SE CONVIRTIÓ EN UNA EMPRESA CLOUD
(Recordad que lo leísteis primero aquí hace meses… 😏)
Cuando pensamos en Lidl, pensamos en supermercados, ofertas imposibles de prever y ese pasillo central en el que puedes entrar buscando leche y salir con una soldadora.
Lo que casi nadie piensa es esto:
👉 Lidl está construyendo una de las alternativas europeas más serias a AWS, Microsoft Azure y Google Cloud.
Y la historia de cómo ha llegado hasta ahí explica bastante bien uno de los grandes problemas tecnológicos de Europa.

LA ESTAFA CRYPTO DE JAVIER MILEI: CRONOLOGÍA DE LOS HECHOS
«La Argentina Liberal crece!!! Este proyecto privado se dedicará a incentivar el crecimiento de la economía argentina, fondeando pequeñas empresas y emprendimientos argentinos. El mundo quiere invertir en Argentina. $LIBRA»
 Imagen artificial como dramatización creada con GROK AI
Con esta publicación, JAVIER MILEI animaba a sus millones de seguidores en las redes sociales a invertir en un supuesto proyecto cripto para incentivar la economía de proyectos privados que haría ricos a sus seguidores. Bueno, realmente ha sido así, al menos para 9 cuentas cripto que han sacado casi 90 millones de beneficio.
A VUELTAS CON EL SMISHING, ¿TENGO SOLUCIÓN?
Supongo que, como muchos otros profesionales de la ciberseguridad, reflexiono continuamente sobre si todos los actores implicados en el ecosistema tecnológico pueden de manera proactiva combatir las amenazas más relevantes que afectan a la sociedad en términos de seguridad digital. Año tras año, las cifras son cada vez más alarmantes y, a día de hoy, la situación no parece que vaya a mejorar en el corto plazo. Por ello, es necesario encontrar soluciones creativas que, dentro de la legalidad vigente, permitan proteger a los ciudadanos y garantizar sus derechos de conexión digital.
Es evidente, y supongo que la mayoría de los que lean esto lo tendrán claro, que las principales amenazas actuales están basadas en técnicas de ingeniería social como el phishing, vishing o smishing. Estas técnicas requieren cada vez menos conocimientos tecnológicos, pero implican una mayor sofisticación en las tácticas de manipulación de las víctimas.
Paradójicamente, estamos viendo un fenómeno cada vez más inquietante: muchos cibercriminales están comenzando a hacerse pasar por los propios equipos de ciberseguridad de las entidades que suplantan. Con el pretexto de «ayudar» a la víctima a evitar una estafa inexistente, logran que esta les otorgue acceso a sus cuentas o activos, consumando así el ciberdelito. En muchos casos, las consecuencias son trágicas, lo que subraya el nivel de manipulación y daño que estas técnicas pueden provocar.
Al mismo tiempo, no resulta difícil pensar que muchas empresas de telecomunicaciones (Telcos), por ejemplo, disponen de una inteligencia extremadamente amplia sobre recursos web maliciosos, como dominios o nombres de host utilizados por estos delincuentes. Sería lógico pensar que estas Telcos podrían bloquear fácilmente los intentos de conexión a estos sitios maliciosos ya identificados.
Sin embargo, aquí surge el problema: bloquear estas conexiones, al menos en el contexto legal español, choca frontalmente con el derecho de acceso a las comunicaciones garantizado por nuestra legislación. Sin una autorización expresa del usuario, no se puede bloquear el acceso a un recurso malicioso, por ejemplo un enlace web en un email, aunque se tenga plena constancia de su naturaleza y del riesgo que supone. Por ejemplo, el bloqueo a nivel de DNS estaría en conflicto con el Reglamento (UE) 2015/2120, que establece las normas para garantizar el acceso abierto a Internet. Este reglamento prohíbe a los proveedores de servicios de Internet (ISP) bloquear o limitar el acceso a contenido, aplicaciones o servicios específicos, salvo en casos concretos como:
- Cumplimiento de órdenes judiciales, como los bloqueos recientes a redes de IPTV contra la piratería de eventos deportivos en España
- Preservación de la integridad y seguridad de la red.
- Mitigación de congestiones temporales.
Sin embargo, se me ha ocurrido qué puede que exista una solución legal para permitir estos bloqueos que no viene tanto en la parte de ciberseguridad sino de la de propiedad intelectual.
Veamos un ejemplo de SMShing: (gracias Monty @xMontyGG)
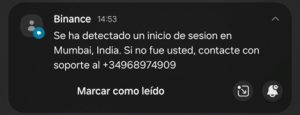
En este ejemplo, observamos un intento de suplantación del exchange de criptomonedas BINANCE, en el que se incita al usuario a ponerse en contacto bajo la falsa alerta de que su sesión ha sido iniciada desde un dispositivo remoto. Por supuesto, este supuesto peligro es completamente ficticio.
Una cuestión crítica que aprovechan los ciberdelincuentes en este tipo de ataques es que el modo conversación en las aplicaciones de SMS agrupa mensajes fraudulentos junto con los mensajes legítimos enviados por la entidad suplantada. Esto los hace aún más creíbles tanto en dispositivos Android como en iOS.
Este problema surge porque las plataformas de envío de SMS masivos permiten personalizar ciertos campos en los mensajes, uno de los cuales es el campo Remitente (Sender ID). Este campo puede configurarse con un nombre alfanumérico de hasta 11 caracteres (sin espacios ni símbolos), como por ejemplo: «BANCOPEPITO». Esto facilita que los atacantes logren que sus mensajes fraudulentos aparezcan en la misma conversación que los legítimos, aumentando así su efectividad y engañando a las víctimas con mayor facilidad.
Resumiendo el problema:
- Cualquiera puede enviar un mensaje a nombre de «BANCOPEPITO», por ejemplo.
- Si el receptor del mensaje usa ese servicio, su terminal agrupará por el “Sender ID” y lo verá junto a mensajes lícitos previos de «BANCOPEPITO».
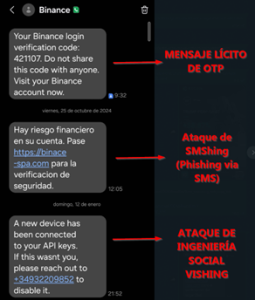 Captura real de mi móvil con 2 ataques SMSHING distintos
Nótese la errata “BINACE” en el enlace para eludir otros sistemas de detección
Como se puede apreciar, este es un cóctel tan perfecto como simple (y barato) que los ciberdelincuentes están explotando de manera masiva para apoderarse de los activos financieros de las víctimas.
Ahora bien, identificado el problema, veamos la POSIBLE SOLUCIÓN:
La clave está en determinar si las Telcos pueden crear una lista blanca de números pertenecientes a las empresas que suelen ser víctimas de estas suplantaciones, principalmente bancos, aseguradoras y otras entidades financieras. De esta forma, cualquier intento de uso no autorizado de la marca, como en el caso del ejemplo con BINANCE, podría ser bloqueado sin vulnerar los derechos del usuario destinatario del mensaje fraudulento. Esto se basaría en las leyes que protegen a las marcas frente a usos no autorizados, más aún cuando están relacionados con un potencial delito.
Las Telcos podrían etiquetar automáticamente y/o bloquear un mensaje como no autorizado si el número desde el que se envía el SMS no figura en la lista blanca asociada a esa entidad legítima, ligando el uso de un término con propiedad intelectual sólo a números autorizados de teléfono. Esta solución no solo sería fácil de implementar, sino también increíblemente económica y eficiente. Además, ayudaría a mitigar los problemas de reputación que enfrentan las entidades suplantadas, que frecuentemente reciben las quejas de las víctimas. Es evidente que estas entidades serían las primeras interesadas en colaborar con este mecanismo de bloqueo.
Para hacer un símil, nadie puede fabricar una camiseta y estampar el logotipo de una marca registrada, ya que este está protegido por derechos de propiedad intelectual. Más grave aún sería intentar vender esa camiseta haciéndola pasar por un producto legítimo del fabricante, lo que constituiría un delito de falsificación.
¿Qué opináis?
¿Es factible?
¿Es una solución acertada?
¿se os ocurren alternativas o mejoras?
* Algunos gobiernos permiten a las telcos bloquear dominios maliciosos como parte de la seguridad nacional o ciberseguridad.
Andrés Naranjo “XXL”
PYMES, Verano y CiberSeguridad de Toalla

Dicen que no hay ciencia sin sesgos, y que todo conocimiento está inequívocamente impregnado de quien lo lleva a cabo por su condición humana. Y a menudo, hacemos cosas irracionales por simple costumbre y por el “siempre se ha hecho así” sin valorar si realmente nuestro esfuerzo servirá para algo, o si de alguna forma hay alguna oportunidad de lograr el objetivo deseado.
Es por eso, que me gustaría recapacitar en este artículo, de forma fresca y veraniega (que estamos a finales de Agosto) acerca de las medidas de ciberseguridad que no se adoptan en la mayoría de PYMES, a veces por pereza, a veces por desconocimiento del impacto real sobre nuestro negocio de un ciberataque exitoso, o simplemente por pura carga de trabajo que nos absorbe en otras tareas.
Pero volvamos a los sesgos y costumbres: ¿Recordáis cuando estamos a pie de playa y dejamos nuestras pertenencias en la arena? ¿Qué hacemos todos? Cogemos la “super-toalla protectora” y cubrimos esas pertenencias cuando vamos al agua. Pensando en frío ¿de verdad creemos que esto nos protege algo que no sea del sol? Sí, todos creemos que, al no estar a la vista, estarán más seguras. Y ¿de verdad es así? De hecho, después de haber pasado muchos años de mi carrera en seguridad física, ya os puedo adelantar que no, ya que alguien podría llevarse una bolsa con todo su contenido, sin que nadie vea precisamente, que esa bolsa estaba antes en el suelo. Esto de “tapar” las cosas y pensar que así están seguras es lo que en ciberseguridad llamamos “seguridad por oscuridad u ocultación”: Lo que no se ve, no está en peligro. FALSO.
De hecho, en internet hay multitud de recursos para encontrar recursos expuestos y vulnerables, desde los habituales “Google dorks” que tanto en Google como en otros buscadores nos permiten hacer búsquedas específicas, bien sea de webs no actualizadas y con problemas de seguridad conocidos, a impresoras conectadas en redes no segmentadas que nos dan acceso a toda la red local, pasando por un sinfín de cosas interesantes que puede uno encontrarse. Tambien está Shodan, el más conocido de todos los buscadores de dispositivos de Internet, u alternativas como FOFA, Censys , Oshadan u ZoomEyeque localizarán por nosotros tipos de dispositivos por sistema operativo (y versión), IP, puerto, y un largo etc… Y como no, a cada San Benito le llega su San Martín, y cada 0day le llega su exploit, que cada día hace más rápido y más barato lanzar servidores desde la nube, si queremos más rápido aún, para recorrer todo el rango de direcciones IPv4 en busca de una vulnerabilidad completa, con herramientas tipo “mass scanner”. Recomiendo leer este ejemplo de mi compañero @CésarFarro respecto a la vulnerabilidad bautizada como “BlueKeep” del RDP:enlace.
A menudo, como profesional de la ciberseguridad, responsables de PYMES me han preguntado “pero ¿quién me va a atacar a mí?”. Y la respuesta es “cualquier cibercriminal que descubra que se puede y es rentable”. De modo que, si en algún momento te has formulado esa pregunta, la estrategia de ciberseguridad en tu empresa ya sabemos que no es la correcta. Incluso como usuario, tampoco. Tus dispositivos, tus datos, tus credenciales, tus correos, tus fotos y un largo etc.., tienen valor para los cibercriminales. Análisis realizados por nuestros expertos en ElevenPaths sobre PYMES predicen que 1 de cada 3 PYMES podría cerrar en los próximos 2 años por un problema derivado de la ciberseguridad, cifra que con la actual situación bajo pandemia, puede ser dramática. De modo que toca plantearse si estamos en el lado de los que se preguntan a quienes interesamos o estamos en el de los que tenemos un plan para preveer un ciberataque, ya que a menudo decimos que sólo hay 2 tipos de empresas, las que son atacadas y las que no lo saben.
La única pregunta que debe hacerse es “¿Tengo un plan de ciberseguridad que asegure mi empresa ante un ataque?”. Si la respuesta es “NO” que sepa que no sólo está comprometida su continuidad de negocio sino también una posible sanción de la Agencia Española de Protección de Datos, por incumplir lo dispuesto en la LOPD-GDD y/o RGPD Europea. No es una cuestión banal.
Desde ElevenPaths tenemos productos y servicios específicos para proteger a las PYMES, para garantizar la transformación digital de las empresas y para concienciar sobre el uso responsable de la tecnología a sus empleados, además de otros muchos para garantizar la ciberseguridad de nuestros clientes. No dude en consultarnos.
No confíe su empresa a la toalla.
Andrés Naranjo @TheXXLMAN
1ª EMPRESA ESPAÑOLA CON JORNADA SEMANAL DE 4 DÍAS
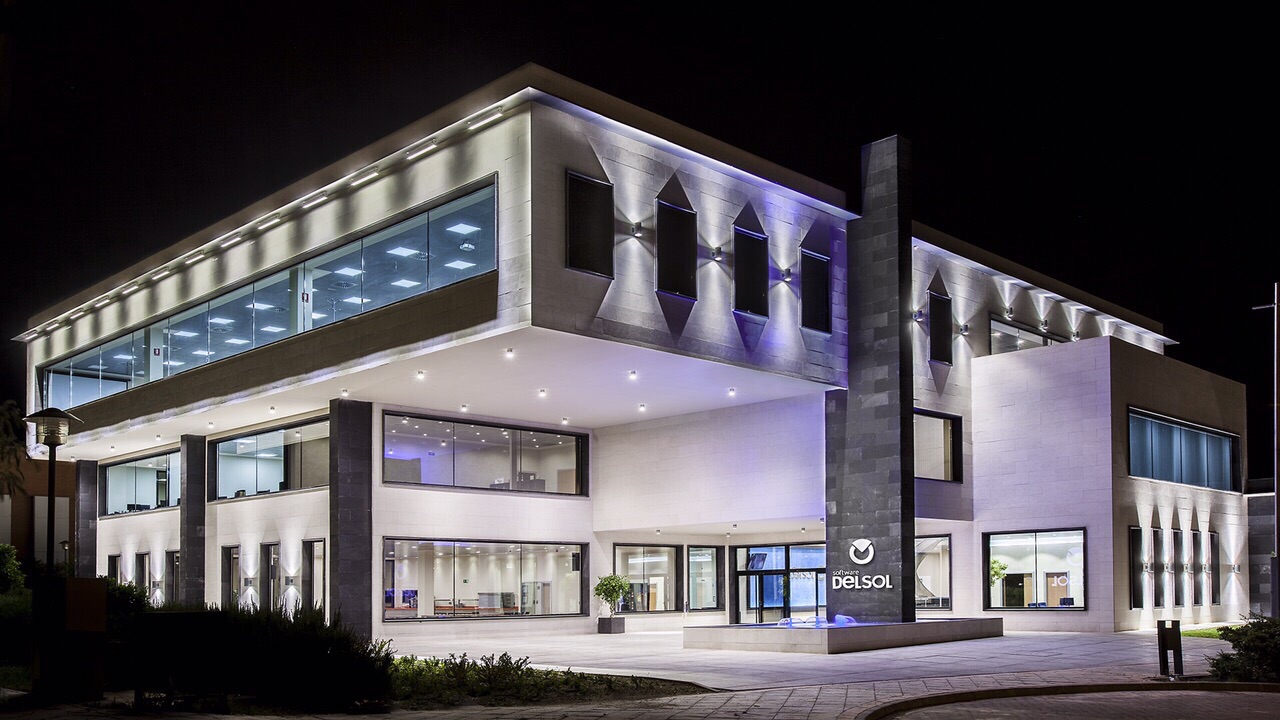
Una empresa de software, primera en España en implantar la jornada de 4 días sin tocar salarios. Tras sólo unos días de entrada en vigor de esta medida ya declaran:
- Aumento en la productividad
- Satisfacción del personal que se traslada al cliente
- Mejor conciliación familiar
- Reducción del estrés
- Más tiempo libre para actividad física (imprescindible!)
Teniendo en cuenta que se han convertido en noticia, con la sóla publicidad ya será rentable. Éstas son tan sólo unas pequeñas muestras a tiro de Google :
ELMUNDO:
https://www.elmundo.es/economia/empresas/2020/01/10/5e182f40fc6c837b088b4673.html
LA VANGUARDIA:
https://www.lavanguardia.com/economia/20200110/472805073580/jornada-laboral-cuatro-dias-espana-jaen-video-seo-xt.html
Cómo nos ha dibujado el «máster Jedi supremo» en uno de los paneles de #LaChampionsDeHackers : «No se trata de cuidar de los clientes, cuida de tus empleados: Ellos cuidarán de los clientes»
De hecho, en mi profesión, la Ciberseguridad, me parece especialmente relevante este hecho, ya que adolece de uno de los peores índices de estrés. Y no es una opinión personal: 1 de cada 4 CISOs sufre severas consecuencias mentales y 1 de cada 4 termina con problemas de alcohol y/o drogas: (enlace): https://ciso.economictimes.indiatimes.com/news/cybersecurity-threats-affect-cisos-health-drives-drinking-due-stress/68683953
Así que «mis 10» a esta empresa de Sofware DelSol, con sede en Geolit, el Parque Científico y Tecnológico, en Mengíbar (Jaén) que con un cambio tan simple ha logrado tantos beneficios. Espero que más empresas tomen nota de lo fácil que es fidelizar (que no retener) a los empleados. A veces no todo es tirar de chequera, sino simplemente hacer un buen balance de «ventajas/inconvenientes» que mejoren la calidad de vida de tus empleados para que se sientan identificados con tu marca.
Seguiremos informando, permanezcan en Sintonía
@TheXXLMAN – 2020
Te fuiste la Navidad pasada, abuela
Ojalá me hubieses visto este año. Un 2019 de auténtico ensueño.
Dudé incontables veces. Pensé en si ese camino que no había andado nadie, sería el camino correcto. No fue fácil, muchos que prometieron ayuda me dieron la espalda. Otros, en cambio, me dieron sin pedir nada. Contrastes, cambios, y muchas, muchas sorpresas. Recibí mucho daño de quien decía quererme y mucho amor y respeto de quien ni siquiera conocía.
Mi vida se ha llenado de nuevos amigos y de nuevos abrazos. Y de nuevos abrazos de viejos amigos, que siguen ahí. De gente que no me conocía y deseaba abrazarme y conocerme en persona. De gente que quería hacerse fotos conmigo o invitarme a una cerveza. De muchísima gente buena, que he conocido en un montón de viajes que ahora forman parte de mi trabajo.
Pero sin duda alguna, logré lo que buscaba. Y recibí muchísimo más de lo que dí, demostrando que la vida es para los valientes, los que toman riesgos, y que quien busca resultados distintos, no puede seguir haciendo lo mismo.
Sólo espero seguir trabajando para que esté 2020 siga mereciendo todo ese cariño y reconocimiento. Trabajando durísimo, como tú siempre hiciste, abuela. Y que estés donde estés, te sientas orgullosa. Va por tí, Pepa, y por el tío Paco que tambien se nos fue este año, al que tanto quería y que siempre me apreció. Un grande que ahora alegrará con sus cantos otro lugar, supongo con su eterna jovialidad.
Estaré esta Navidad sin vosotros, pero todo mi 2020 será para vosotros. Que lo disfrutéis….
